Het is 2026 en iedereen weet inmiddels hoe phishing eruitziet. Toch? Helaas blijkt phishing nog altijd een groot en groeiend probleem.
De Fraudehelpdesk kreeg in de eerste helft van 2026 maar liefst 15.106 phishingmeldingen, tegenover 2.776 in dezelfde periode van 2025. Dat is ruim vijf keer zoveel. De gemelde financiële schade door phishing steeg van ongeveer € 114.000 naar bijna € 492.000. En dat is waarschijnlijk slechts een deel van het probleem. Volgens de Veiligheidsmonitor 2025 van het CBS deed slechts 59,5% van de phishingslachtoffers melding bij een instantie. Dat betekent dat 40,5% geen melding deed.
Cybercriminelen bedenken continu nieuwe manieren en schrijven met AI steeds overtuigendere berichten. Daarnaast beschikken ze door datalekken en openbaar beschikbare informatie vaak over persoonlijke gegevens. Phishing herkennen wordt daardoor juist lastiger.
In dit artikel lees je wat phishing is, aan welke signalen je het herkent, hoe je het voorkomt en wat je doet als het misgaat.
In het kort
- Phishing herken je door afzender, link, verzoek en context samen te beoordelen. Oplichters doen zich voor als je bank, een bezorgdienst, de Belastingdienst, je hostingprovider of een familielid. Ze willen je inloggegevens, betaalgegevens of geld, en zetten je meestal onder druk met spoed, afsluiting of hoge kosten.
- De 9 signalen van phishing zijn: een afwijkende afzender, een onpersoonlijke aanhef, urgentie of dreigementen, vragen om inlog- of betaalgegevens, verdachte links, onverwachte of ontbrekende bijlagen, taalfouten of afwijkende vormgeving, een verzoek dat niet bij jouw situatie past en een nepwebsite met een onlogisch webadres.
- Foutloos is niet veilig. Door AI zijn phishingberichten vaak foutloos, en stemmen zijn na te bootsen met deepfakes. Ook een slotje (HTTPS) in de browser zegt niets over de betrouwbaarheid van een website.
- Kloppende gegevens bewijzen niets. Door grote datalekken kennen criminelen vaak je naam, e-mailadres, adres, telefoonnummer en zelfs je lopende abonnementen. Daardoor kan een nepmail echt lijken.
- Phishing komt niet alleen via e-mail, maar ook via sms en chatapps zoals WhatsApp (smishing), telefoon (vishing) en QR-codes (quishing).
- Twijfel je? Klik niet, maar controleer het via een eigen kanaal: open zelf de officiële app of website, of bel een nummer dat je zelf hebt opgezocht.
- Toch gegevens ingevuld? Bel direct je bank, wijzig je wachtwoorden, bewaar het bewijs, meld het bij de Fraudehelpdesk en doe aangifte bij de politie.
- Phishing voorkom je nooit helemaal maar kun je zo goed mogelijk tegengaan met behulp van tweestapsverificatie, een wachtwoordmanager, updates en spamfilters. Spreek met collega’s en gezinsleden af hoe je onverwachte geldverzoeken controleert.
Wat is phishing en hoe werkt het?
Phishing is een vorm van online oplichting waarbij criminelen zich voordoen als een betrouwbare organisatie of bekende persoon, zoals je bank, de Belastingdienst, een bezorgdienst of je hostingprovider. Het doel is je inloggegevens, betaalgegevens of geld te stelen.
De naam komt van het Engelse “fishing” (vissen): criminelen gooien lokaas uit en wachten tot iemand toehapt. Een phishingaanval begint meestal met een geloofwaardig bericht of gesprek. Daarna word je aangespoord om een link te openen, een QR-code te scannen, gegevens in te vullen, een bestand te downloaden of geld over te maken.
Een nagemaakte website stuurt alles wat je invult rechtstreeks door naar de criminelen. Bijlagen en downloads kunnen schadelijke software verspreiden, zoals ransomware.
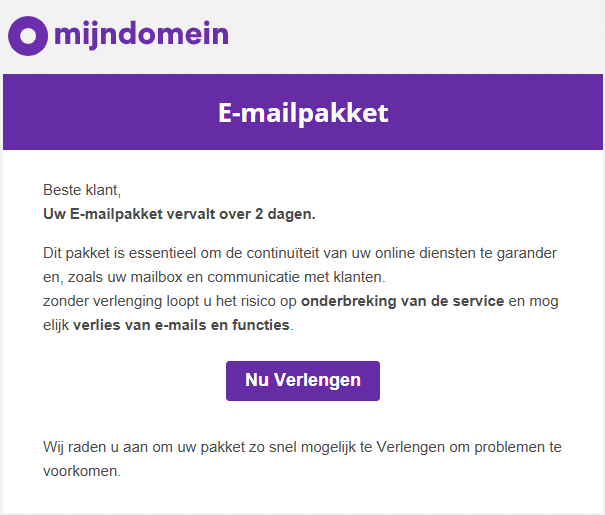
Dit is een phishing voorbeeld. E-mailpakketten worden automatisch verlengd.
Waarom trappen mensen in phishing?
Phishing werkt omdat criminelen vertrouwen en emotie misbruiken. Ze gebruiken bekende namen, een professionele vormgeving en vooral angst of tijdsdruk, zodat je minder kritisch nadenkt. Gegevens uit datalekken en openbare profielen maken hun berichten extra overtuigend. Een juiste naam of een bekend klantgegeven bewijst dus niet dat de afzender te vertrouwen is.
Welke vormen van phishing zijn er?
E-mail: phishing
Typisch bericht: “Je domein wordt niet verlengd, betaal binnen 24 uur.”
Zo controleer je het: log zelf in via de officiële website of app.
Gerichte e-mail: spear phishing (bijv. CEO-fraude)
Typisch bericht: een persoonlijke mail van je directeur of een leverancier met een betaalverzoek of nieuw rekeningnummer.
Zo controleer je het: bel de afzender via een nummer dat je zelf al had.
Sms en chatapps (zoals WhatsApp): smishing
Typisch bericht: “Hoi mam, mijn telefoon is kapot, dit is mijn nieuwe nummer.” Even later volgt een verzoek om een rekening te betalen.
Zo controleer je het: bel het nummer dat je al had opgeslagen en stuur nooit een code door.
Telefoon: vishing
Typisch bericht: een “bankmedewerker” meldt verdachte transacties en vraagt om je inlogcodes of vraagt je geld over te maken naar een “veilige rekening”.
Zo controleer je het: hang op en bel zelf het nummer op je bankpas.
QR-code: quishing
Typisch bericht: een QR-code om “je tweestapsverificatie te vernieuwen” of een parkeerboete te betalen.
Zo controleer je het: bekijk het webadres voordat je doorklikt.
Hoe herken je phishing via sms en WhatsApp?
Phishing via sms bestaat meestal uit een korte, zakelijke tekst met een link. Volgens de Belastingdienst is een sms waarin je via een link geld moet overmaken of persoonlijke gegevens moet doorgeven altijd phishing. Het advies: reageer niet, klik niet en meld het bericht.
Bij WhatsApp-fraude misbruiken criminelen persoonlijk vertrouwen. Het bekendste voorbeeld is “Hoi mam, mijn telefoon is kapot, dit is mijn nieuwe nummer.” Even later volgt de vraag om een dringende rekening te betalen. Controleer zo’n verzoek via het nummer dat je al had opgeslagen, of bel gewoon even. Niet elk nepbericht via WhatsApp leidt naar een phishingwebsite: sommige vragen direct om geld.
Hoe gebruiken criminelen AI en deepfakes voor phishing?
AI maakt phishing steeds overtuigender. Criminelen kunnen daarmee in korte tijd professioneel geschreven en persoonlijke berichten maken, zonder opvallende taal- of spelfouten. Daardoor zijn traditionele signalen, zoals slecht Nederlands, minder betrouwbaar geworden.
Ook stemmen en gezichten zijn na te maken. Een deepfake is beeld of geluid van een persoon dat met AI is gemaakt of nagebootst. AI kan iemands stem nabootsen op basis van slechts enkele minuten geluidsmateriaal. Een stem die vertrouwd klinkt, bewijst dus niets: controleer de afzender altijd op een andere manier.
Een QR-code is net als een link alleen een verwijzing naar een website. De code zegt niets over hoe veilig die website is.
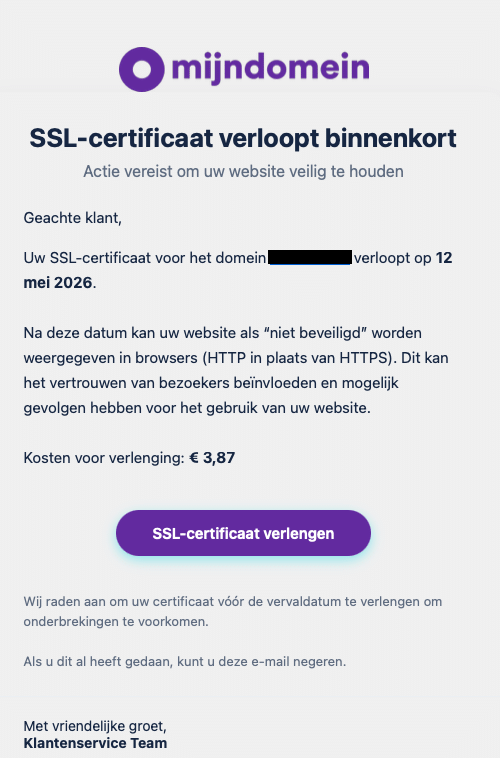
Dit is een phishing voorbeeld. Een SSL-certificaat is gratis bij ons en wordt automatisch verlengd.
Hoe herken je phishing? 9 signalen met voorbeelden
De 9 signalen hieronder geven je een goed beoordelingskader, maar geen sluitende test. Eén verdacht kenmerk kan genoeg reden zijn om te stoppen. Zie je geen enkel kenmerk, dan is een bericht nog niet gegarandeerd veilig.
Weten dat iets riskant is, beschermt je niet vanzelf. In een enquête van Proofpoint, een leverancier van beveiligingssoftware, onder Amerikaanse werkenden zei 71% in het afgelopen jaar een risicovolle handeling te hebben verricht. Van hen wist 96% dat die handeling riskant was. Gemak en tijdwinst werden het vaakst als reden genoemd. Een vaste controleroutine helpt daarom meer dan alleen kennis.
Signaal 1: een onbekende of afwijkende afzender
Bij phishing klopt het e-mailadres van de afzender vaak niet. Kijk naar het volledige adres, niet alleen naar de weergegeven naam. Let vooral op het domein achter het @-teken: afwijkende letters, cijfers, een extra streepje of een extra woord. Een adres of telefoonnummer dat correct oogt, kan ook vervalst zijn. Zie de afzender daarom als eerste aanwijzing, niet als eindoordeel.
Voorbeeld van dit signaal: je krijgt een mail van een leverancier waarmee je al jaren samenwerkt, in een bestaande mailwisseling over een lopende order. Het adres klopt helemaal, maar het mailaccount van die leverancier is overgenomen. Midden in het gesprek staat ineens een “nieuwe factuur” of een gewijzigd rekeningnummer. Een bekende afzender in een bekende mailwisseling is dus geen garantie. Bel de leverancier via een nummer dat je zelf al had, niet via een nummer uit de mail.
Signaal 2: een onpersoonlijke, maar ook een persoonlijke aanhef
Een algemene aanhef als “Geachte klant” is een waarschuwing als je een persoonlijk bericht verwacht. Je bank of je webhoster weet immers wie je bent. Een persoonlijke aanhef geeft andersom geen zekerheid, want criminelen kennen je naam en andere gegevens vaak via datalekken of openbare profielen.
Voorbeeld van dit signaal: een “webwinkel” spreekt je bij naam aan, noemt je adres en verwijst naar een bestelling die je echt hebt gedaan. Er zou een probleem zijn met de levering of betaling. De gegevens komen uit een datalek bij die webwinkel of een bezorgdienst. Juist omdat alles klopt, voelt het betrouwbaar, maar het verzoek om opnieuw te betalen is nep. Controleer het via de klantenservice, met het telefoonnummer op de officiële website en niet het nummer uit de mail.
Signaal 3: urgentie, dreigementen of te mooie beloftes
Phishingberichten zetten je onder tijdsdruk, zodat je minder nadenkt. Zinnen als “Uw account wordt binnen 24 uur geblokkeerd” of “U heeft geld tegoed” zijn klassieke rode vlaggen. Neem de tijd: een echte organisatie begrijpt dat je een verzoek eerst wilt controleren.
Voorbeeld van dit signaal: je krijgt een spraakbericht of zelfs een video van je directeur, met een herkenbare stem en gezicht. Er moet vandaag nog een vertrouwelijke betaling de deur uit en je mag er met niemand over praten. Met deepfaketechnologie is een stem of gezicht na te maken op basis van een paar openbare video’s. Haast, geheimhouding en een betaalverzoek samen zijn altijd reden om terug te bellen via een nummer dat je zelf kent.
Signaal 4: een verzoek om inloggegevens, pincode of betaalgegevens
Een onverwacht verzoek om wachtwoorden, geheime codes of een betaalbevestiging is een sterk signaal van phishing. Deel zulke gegevens nooit met een afzender of beller. Controleer het verzoek altijd via een eigen kanaal, zoals de officiële app of een nummer dat je zelf opzoekt.
Voorbeeld van dit signaal: iemand belt of mailt namens “de ICT-afdeling” of je provider. Er moet iets aan je account worden aangepast, en je krijgt zo een code per sms die je even moet doorgeven. Die code is in werkelijkheid de verificatiecode om je wachtwoord te resetten of een nieuw apparaat aan je account te koppelen. Een code die jij ontvangt, is alleen voor jou bestemd. Een echte ICT-medewerker heeft hem nooit nodig.
Signaal 5: een verdachte link, verkorte URL of QR-code
De zichtbare tekst van een link kan afwijken van de echte bestemming. Beweeg op een computer de muis over de link en lees het echte adres. Verkorte links verbergen het adres en zijn daardoor lastig te beoordelen. Ze komen niet altijd van criminelen, maar kun je de bestemming niet zien, klik dan niet. Wil je geen enkel risico nemen? Klik nooit op links in mails, maar ga zelf via je browser naar de website van de betreffende organisatie.
Een veilige QR-codescanner laat zien naar welke website de QR-code verwijst, voordat je de link volgt. Zo kun je controleren of de website betrouwbaar lijkt voordat je deze opent. Herken je het webadres niet of klopt het niet met wat je verwacht? Klik dan niet op de link.
Voorbeeld van dit signaal: in een mail of op een brief staat een QR-code, bijvoorbeeld om “je tweestapsverificatie te vernieuwen” of een parkeerboete te betalen. Een QR-code werkt net als een verkorte link: je ziet niet waar hij naartoe gaat. Bovendien scan je een QR-code meestal met je telefoon. Daardoor is het soms lastiger om het volledige webadres te controleren voordat je de website opent.
Signaal 6: onverwachte of ontbrekende bijlagen
Wees voorzichtig met bestanden die je niet verwacht, ook als ze als factuur of ander administratief document worden gepresenteerd. Uitvoerbare bestanden, scripts, archieven (zoals .zip) en documenten die om macro’s vragen, verdienen extra aandacht. Ook een pdf is niet vanzelf veilig.
Criminelen sturen ook steeds vaker mails waarin staat dat er een factuur of belangrijk document is bijgevoegd, terwijl er geen bijlage is. Mail je terug om de bijlage op te vragen, dan heb jij het contact gestart en lijkt het vervolg minder verdacht. Omdat de eerste mail geen verdacht bestand bevat, komt hij bovendien makkelijker door het spamfilter.
Voorbeeld van dit signaal: je krijgt een bijlage met de naam “Factuur_2026.html” of “Voicemail.htm”. Als je hem opent, verschijnt een inlogscherm van Microsoft 365 waarin je e-mailadres al is ingevuld. Omdat het bestand op je eigen computer opent, zie je geen verdacht webadres en grijpen spamfilters minder snel in. Een bijlage die onverwacht om je inloggegevens vraagt, is een sterk waarschuwingssignaal.
Nog een voorbeeld: je krijgt een melding dat iemand een document met je heeft gedeeld via SharePoint, OneDrive of DocuSign. De mail ziet er precies goed uit, omdat hij echt via die dienst is verstuurd: vanaf een gehackt account van een bekende of vanaf een gratis account van de crimineel zelf. Het gedeelde document leidt naar een nep-inlogpagina. Vraag je af of je dit document verwachtte, en vraag het bij twijfel na bij de afzender via een ander kanaal.
Signaal 7: taalfouten en afwijkende vormgeving
Vreemde formuleringen, wisselende lettertypen en een afwijkende huisstijl kunnen wijzen op phishing. Vertrouw er alleen niet blind op. Met AI-tools schrijven oplichters tegenwoordig foutloos Nederlands, dus een verzorgd bericht sluit phishing niet uit.
Voorbeeld van dit signaal: een mail van “je bank” met een logo dat net iets uitgerekt is, een ander lettertype dan je gewend bent en een zin als “Wij verzoeken u vriendelijk uw gegevens te verifieeren”. Eén zo’n afwijking is al reden om het bericht niet te vertrouwen en zelf in te loggen via de app.
Signaal 8: een verzoek dat niet past bij jouw situatie
Phishing herken je ook aan een verzoek dat niet logisch is. Stel jezelf twee vragen: heb ik contact met deze organisatie, en is de gevraagde handeling logisch? Een pakketdienst waarvan je niets verwacht, een bank waar je geen rekening hebt of een collega die plotseling andere betaalgegevens doorgeeft: dat klopt niet. Controleer onverwachte betaalverzoeken, gewijzigde betaalgegevens en verzoeken om software te installeren altijd apart.
Voorbeeld van dit signaal: je wordt eerst overspoeld met spam. Kort daarna krijg je een Teams-bericht of telefoontje van “de helpdesk”, die aanbiedt het probleem op te lossen. Je hoeft daarvoor alleen Snelle hulp (Quick Assist), AnyDesk of een vergelijkbaar programma te openen. Zo kan een crimineel toegang krijgen tot je computer. Heb je de helpdesk niet zelf gebeld, geef dan nooit toegang op afstand.
Signaal 9: een nepwebsite met een onlogisch webadres
Een phishingwebsite herken je aan het webadres. Kijk naar het werkelijke domein, niet alleen naar de merknaam ergens in de URL: “bank.voorbeeld-inloggen.com” is niet van de bank. Een slotje in de browser zegt niets over de betrouwbaarheid. HTTPS en SSL-certificaten versleutelen de verbinding, maar zeggen niets over de bedoelingen van de eigenaar van de website. Negeer browserwaarschuwingen dus nooit.
Voorbeeld van dit signaal: een website toont een nep-CAPTCHA (“Bevestig dat je geen robot bent”) met instructies: druk op Windows-toets + R, plak met Ctrl+V en druk op Enter. Daarmee voer je zelf een schadelijk commando uit dat de site al in je klembord had gezet. Een echte website vraagt je nooit om iets te kopiëren en in Windows uit te voeren.
Hoe herken je een nepmail namens Mijndomein of een andere hostingprovider?
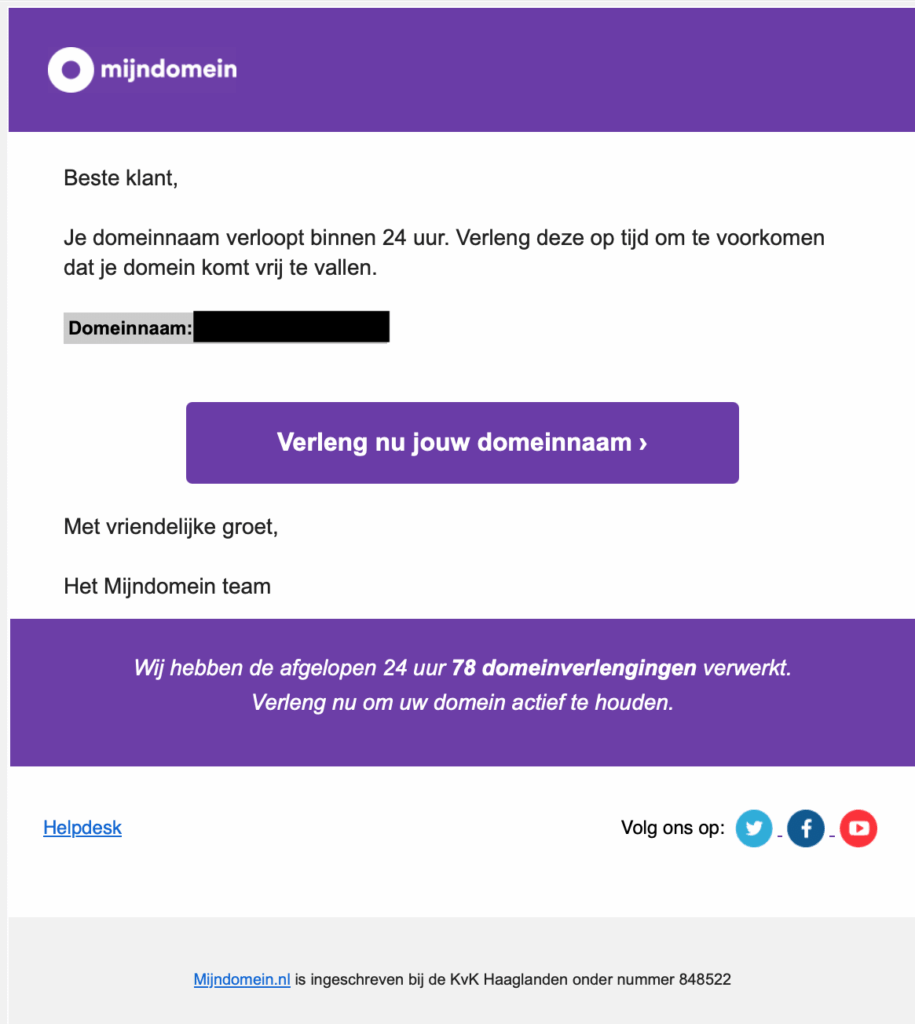
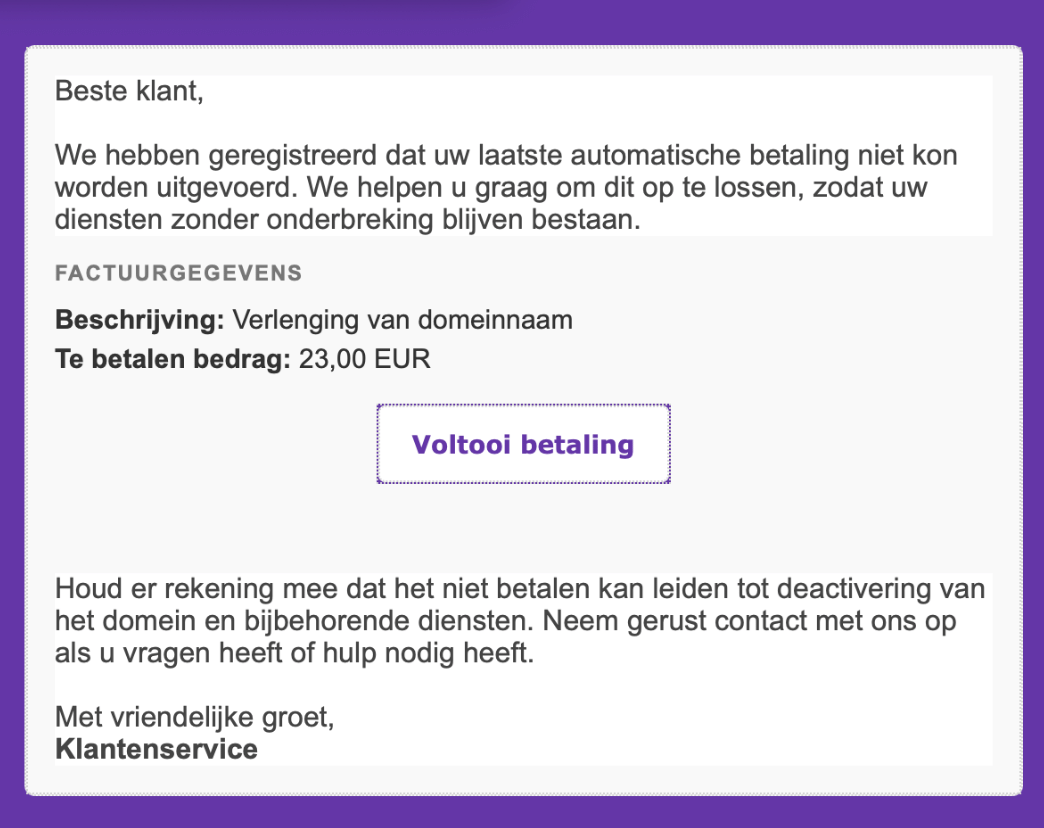
Criminelen bootsen ook hostingbedrijven en domeinregistrars na, Mijndomein inbegrepen. De Fraudehelpdesk publiceert voorbeelden, zoals een nepmail met het onderwerp “Je domein wordt niet verlengd – in afwachting van betaling”. Een andere nepmail namens Mijndomein meldde dat een automatische betaling was mislukt, vroeg om €23 en dreigde het domein en de bijbehorende diensten te deactiveren. Een overzicht van alle bekende nepmails namens Mijndomein vind je op onze informatiepagina.
De tactiek is steeds dezelfde:
- de naam en het logo van de hostingprovider;
- een geloofwaardig factuurnummer;
- een korte deadline;
- een knop als “Voltooi betaling” die naar een nagemaakte betaal- of inlogpagina leidt.
Twijfel je over een mail van Mijndomein? Log dan zelf in via de officiële website, nooit via de link in de mail. Controleer in Mijn Account het bedrag, de omschrijving, het domein en de betaalgegevens. Betaal geen factuur die je niet herkent.
Dit is een phishingvoorbeeld. Bij Mijndomein wordt je domeinnaam normaal gesproken automatisch verlengd. Je hoeft hiervoor niet via een onverwachte e-mail een aparte verlenging aan te vragen of betaling uit te voeren. Controleer eventuele openstaande facturen altijd via Mijn Account.
Hoe controleer je een verdacht bericht? 5 stappen
Twijfel je over een mail, sms of appje? Loop dan deze vijf stappen door.
- Stop en beoordeel het verzoek. Klik niet, open geen bijlagen en scan geen QR-code zolang je twijfelt. Vraag je af of je dit bericht verwachtte.
- Controleer de afzender. Maak het volledige e-mailadres zichtbaar en beoordeel het domein. Vertrouw niet alleen op de naam, profielfoto of nummerweergave.
- Bekijk de bestemming. Beweeg de muis over de link zonder te klikken. Een merknaam in het adres is niet genoeg.
- Controleer buiten het bericht om. Open zelf de officiële app, gebruik een bladwijzer of typ het webadres in. Bel zo nodig via contactgegevens die je zelf hebt opgezocht.
- Beslis en meld. Blijft het onduidelijk, voer het verzoek dan niet uit. Meld het bericht bij de nagebootste organisatie of de Fraudehelpdesk en verwijder het daarna.
Ik heb op een phishinglink geklikt of gegevens ingevuld: wat nu?
Geschrokken? Dat is begrijpelijk, en het kan iedereen overkomen. Kijk eerst wat er precies is gebeurd, want alleen klikken is iets anders dan gegevens invullen, een betaling bevestigen of een bestand openen.
Ik heb alleen op de link geklikt
Dit hoeft geen gevolgen te hebben. Ook volgens de politie leidt alleen klikken, zonder iets in te vullen, in principe niet tot schade. Sluit de pagina, controleer of er iets is gedownload en scan je apparaat. Houd je browser en besturingssysteem up-to-date en blijf alert op vervolgcontact.
Ik heb bankgegevens of mijn bankinlog ingevuld
Bel direct je bank, via het officiële nummer in de bankapp, op je bankpas of op de officiële website. Laat transacties controleren en vraag zo nodig om blokkade van je rekening, pas of inlogmiddel. Is er al een betaling gedaan? Vraag dan of die nog kan worden tegengehouden of teruggehaald.
Ik heb een wachtwoord ingevuld
Wijzig het wachtwoord meteen via de echte website of app, liefst vanaf een vertrouwd apparaat. Doe dat ook bij andere accounts waar je hetzelfde wachtwoord gebruikt. Controleer daarna de actieve sessies en herstelgegevens, en schakel waar mogelijk tweestapsverificatie in.
Ik heb een bijlage geopend of software geïnstalleerd
Laat je apparaat controleren op schadelijke software en wijzig daarna je wachtwoorden. Gebruik internetbankieren pas weer als het apparaat schoon is. Vermoed je een actieve besmetting? Verbreek dan de netwerkverbinding. Gaat het om een werkapparaat, informeer dan direct de IT-afdeling.
Ik ben gebeld door “de bank”
Hang op en bel zelf terug via het officiële nummer van je bank. Oplichters bellen soms later opnieuw, bijvoorbeeld namens “de fraudeafdeling” die je zou helpen. Hang ook dan op en bel zelf.
Ik heb gereageerd op een nepmail namens Mijndomein, of mijn domein is misbruikt
Werk de lijst voor jouw situatie af, in deze volgorde. Kun je niet meer inloggen? Neem dan direct contact op met Mijndomein.
Mijn Account
- Log in via de officiële website, nooit via de link in de mail, en wijzig je wachtwoord.
- Wijzig het wachtwoord ook overal waar je hetzelfde wachtwoord gebruikte.
- Controleer contactgegevens, herstelgegevens, actieve diensten, domeinen, facturen en recente wijzigingen.
- Meld de nepmail aan Mijndomein.
Mailbox
- Wijzig het wachtwoord van je Mijndomein-mailadressen en log uit op alle apparaten.
- Controleer doorstuuradressen, catch-all-instellingen, automatische antwoorden, filters en mappen. Verwijder regels die je niet kent.
- Waarschuw je contacten dat je mailbox mogelijk is misbruikt. Is er vanuit jouw domein phishing of spam verstuurd? Vraag klanten, leveranciers en medewerkers dan niet te klikken en niet te betalen.
Website of webshop
- Wijzig de wachtwoorden van alle beheerdersaccounts van je website, webshop of CMS en verwijder onbekende gebruikers.
- Controleer of de website, DNS-instellingen, domeincontactgegevens en e-mailaccounts zijn gewijzigd.
- Herstel de website alleen vanaf een schone back-up, werk CMS, plug-ins en thema’s bij en scan op malware.
- Meld het incident bij Mijndomein, zodat we samen kunnen bekijken hoe je verdere schade beperkt.
- Laat klanten weten als hun persoonsgegevens, bestellingen of betaalgegevens mogelijk zijn gelekt.
Wil je weten of je gegevens al ergens zijn gelekt? Gebruik dan de Datalek Checker, een gratis tool van Mijndomein. Vind je een datalek, wijzig dan het betreffende wachtwoord, controleer of je dat wachtwoord ook elders gebruikt en schakel tweestapsverificatie in.
Waar meld je phishing en hoe doe je aangifte?
Phishing meld je bij de organisatie die is nagebootst. Heb je bankgegevens ingevuld? Dan bel je altijd eerst je bank.
Bewaar eerst het bewijs. Verwijder e-mails, sms’jes en WhatsApp-berichten niet, maar maak screenshots en noteer afzendergegevens, telefoonnummers, links en rekeningnummers. Bij een nepmail namens Mijndomein bewaar je de originele mail met afzender, onderwerp, datum en eventuele headers. Verwijder het bericht pas nadat je alles hebt doorgestuurd.
Doe daarna aangifte bij de politie. Online aangifte kan onder meer bij bankphishing en betaalverzoekfraude. Voor andere vormen, of als je liever persoonlijk aangifte doet, bel je 0900-8844 voor een afspraak. Aangifte blijft ook nodig als de bank of creditcardmaatschappij de schade vergoedt.
Dit is een phishing voorbeeld. Bij twijfel, bezoek via je browser onze site en log in op je Mijn Account omgeving. Onder ‘administratie’ kun je al je (openstaande) facturen inzien.
Hoe voorkom je phishing?
Gebruik een mailprovider die jouw belangen voorop zet
Gebruik je Mijndomein Mail dan profiteer je van de beveiliging van Soverin, onze Europese e-mailpartner. Dankzij ingebouwde spamfilters en virusscanners worden veel verdachte berichten en schadelijke bijlagen automatisch herkend en tegengehouden. Daarnaast helpen beveiligingstechnieken zoals SPF, DKIM en DMARC om misbruik van je eigen domeinnaam voor phishing tegen te gaan. Zo verklein je de kans dat phishingmails je inbox bereiken én dat criminelen zich via e-mail voordoen als jouw bedrijf. Geen enkele beveiliging houdt alles tegen, dus blijf verdachte berichten altijd zelf controleren.
Gebruik unieke wachtwoorden en een wachtwoordmanager
Gebruik voor elk account een uniek, lang wachtwoord. Een wachtwoordmanager maakt dat haalbaar. Bijkomend voordeel: veel wachtwoordmanagers vullen je gegevens niet automatisch in op een afwijkend domein. Dat kan helpen om een nepsite te herkennen.
Beperk daarnaast het aantal beheerders en inlogpogingen voor je mail, hosting, webshop en CMS. Maak regelmatig back-ups die offline of goed beveiligd zijn opgeslagen.
Schakel tweestapsverificatie in
Tweestapsverificatie beperkt de schade als je wachtwoord wordt gestolen, maar beschermt niet tegen alles. Geef verificatiecodes nooit door en keur geen onverwachte inlogverzoeken goed.
Phishingbestendige varianten, zoals security keys en passkeys, zijn sterker. Volgens Microsoft blokkeert phishingbestendige MFA meer dan 99% van de aanvallen op accounts, ook als de aanvaller je gebruikersnaam en wachtwoord heeft. Dat cijfer komt van een softwareleverancier en gaat over aanvallen op accounts in het algemeen, niet alleen over phishingmails.
Installeer updates en controleer wat je goedkeurt
Installeer updates voor je besturingssysteem, browser en apps op tijd. Open voor gevoelige handelingen liever de officiële app of een zelf ingetypt webadres dan een link uit een bericht. Kijk bij een betaal- of inlogbevestiging goed wat je goedkeurt: het bedrag, de ontvanger en het type handeling. Doe dat ook als iemand je telefonisch begeleidt.
Houd spamfilters aan
Spam- en phishingfilters houden veel nepberichten tegen, dus laat ze aanstaan. Een bericht in je gewone inbox is alleen niet automatisch veilig, en echte berichten belanden soms in je spammap.
Beveilig je eigen domein met SPF, DKIM en DMARC
Heb je een eigen domeinnaam? Dan helpen SPF, DKIM en DMARC om te voorkomen dat criminelen e-mails versturen die van jouw domein afkomstig lijken. Deze beveiligingstechnieken controleren of een e-mail namens jouw domein verzonden mag worden en of de afzender betrouwbaar kan worden geverifieerd. Daarmee verklein je de kans dat klanten en contacten phishingmails ontvangen uit jouw naam. Ze beschermen je niet tegen alle vormen van phishing, bijvoorbeeld wanneer criminelen een domeinnaam gebruiken die sterk op die van jou lijkt.
Gebruik een SSL-certificaat op je eigen website
Heb je een eigen website? Dan is een SSL-certificaat belangrijk: het versleutelt het verkeer tussen je website en je bezoekers. Het slotje zegt nog steeds niets over de betrouwbaarheid van andermans website. Mijndomein levert SSL-certificaten standaard bij je pakket, in samenwerking met Let’s Encrypt. Bij alle Webhosting-pakketten, Managed WordPress, Websitemaker en Webshopmaker zijn aanvraag en installatie inbegrepen.
Maak afspraken met collega’s en gezinsleden
Spreek met collega’s en gezinsleden af hoe jullie onverwachte geldverzoeken en gewijzigde rekeningnummers controleren, bijvoorbeeld altijd terugbellen via een bekend nummer. Zo’n vaste afspraak werkt beter dan erop rekenen dat iedereen phishing op tijd herkent.
Veelgestelde vragen over phishing
Is een mail met mijn naam en klantgegevens altijd echt?
Nee. Door datalekken kennen criminelen vaak je naam, adres, e-mailadres en zelfs je lopende abonnementen of bestellingen. Kloppende gegevens bewijzen dus niet dat een mail echt is. Controleer het verzoek altijd via de officiële app of website.
Is een website met een slotje veilig?
Nee. Het slotje (HTTPS) betekent alleen dat de verbinding versleuteld is. Ook phishingwebsites hebben vaak een slotje. Kijk daarom naar het webadres zelf en negeer browserwaarschuwingen nooit.
Is een foutloze mail betrouwbaarder?
Nee. Met AI-tools schrijven criminelen foutloos Nederlands. Taalfouten kunnen op phishing wijzen, maar een foutloze tekst bewijst niet dat een bericht echt is.
Wat is het verschil tussen phishing, smishing, vishing en quishing?
Het verschil zit in het kanaal. Phishing gaat via e-mail, smishing via sms en chatapps zoals WhatsApp, vishing via de telefoon en quishing via QR-codes. Het doel is steeds hetzelfde: je gegevens of geld stelen.
Is alleen op een phishinglink klikken gevaarlijk?
Volgens de politie leidt alleen klikken, zonder iets in te vullen of te downloaden, in principe niet tot schade. Sluit de pagina, scan je apparaat en blijf alert op vervolgberichten.
Hoe controleer ik of een factuur van Mijndomein echt is?
Log zelf in op Mijn Account via de officiële website van Mijndomein, niet via een link in de mail. Staat de factuur daar niet, of kloppen het bedrag, het domein of de betaalgegevens niet? Betaal dan niet en meld de mail aan Mijndomein.
Waar meld ik een phishingmail?
Bij de organisatie die is nagebootst en eventueel bij de Fraudehelpdesk. Heb je bankgegevens ingevuld, bel dan eerst je bank en doe daarna aangifte bij de politie.
Tot slot
Phishing herkennen draait om rustig blijven en controleren buiten het bericht om. Check de afzender, bekijk de bestemming, controleer het verzoek via een eigen kanaal en meld wat verdacht is. Ben je toch in de val getrapt? Handel snel, bel je bank en bewaar het bewijs.
Heb je een mail van Mijndomein gekregen en twijfel je? Neem dan contact op met onze helpdesk, onze experts kijken graag met je mee en helpen je verder.